

Epreendedorismo
40% dos ambientes de TI estão expostos a ataques de alto risco
Vulnerabilidades em endpoints macOS, baixa taxa de detecção, senhas fracas, dificuldade na defesa contra ransomware são algumas descobertas do Picus Blue Report 2024
40% dos mais de 136 milhões de ambientes apresentaram vulnerabilidades que poderiam dar acesso ao administrador de domínio e, consequentemente, a tomada total do controle da rede por cibercriminosos. Este acesso permite que os invasores controlem contas de usuários, configurações de segurança e gerenciamento geral da rede. A informação é do Picus Blue Report 2024, divulgado pela CLM, distribuidor latino-americano de valor agregado com foco em segurança da informação, proteção de dados, cloud e infraestrutura para data centers, principal parceira da empresa na América Latina.
O presidente da CLM, Francisco Camargo, explica que o acesso ao administrador do domínio precisa ser uma das principais preocupações das equipes de segurança porque essa brecha pode levar hackers a ter o controle total da infraestrutura de TI de uma corporação. “O perigo é muito grande! O nível de acesso do administrador de domínio permite que os invasores controlem contas de usuários, configurações de segurança e toda a rede”, assinala.
O estudo anual Picus Blue Report 2024 foi conduzido pelo Picus Labs, unidade de pesquisa da Picus Security, que analisou mais de 136 milhões de simulações de ataque para avaliar a eficácia das soluções de cibersegurança usadas pelas empresas. O relatório evidencia a necessidade dessa validação das soluções e de ajustes fino contínuos, como único meio de descobrir os caminhos de ataques de alto risco.
Eficácia das soluções de cibersegurança no mundo real
A Picus Security observou uma variabilidade significativa entre o desempenho dos produtos de segurança cibernética em ambientes controlados versus configurações do mundo real. Soluções que pontuam 100% em avaliações como MITRE ATT&CK podem, infelizmente, exibir variabilidade significativa de eficácia uma vez implantadas em diversos ambientes operacionais.
Senhas fáceis de quebrar
Além da constante evolução do cibercrime, do hacktivismo, do uso de IA para fins ilícitos, a cibersegurança continua enfrentando problemas corriqueiros que se repetem, como as senhas fracas. “É surpreendente ver que 25% dos ambientes ainda usam senhas que podem ser quebradas usando palavras comuns”, comenta Camargo.
BlackByte foi o mais bem-sucedido grupo de ransomware
Quando se trata de ransomware, as descobertas são igualmente preocupantes. O BlackByte foi a variante de ransomware mais difícil de se defender, com apenas 17% de taxa de sucesso. BabLock e Hive seguiram de perto, com taxas de prevenção de 20% e 30% respectivamente.
“É crucial adotar medidas de segurança cibernética mais fortes e eficazes, com abordagens proativas como a simulação de violação e ataque (BAS). A cibersegurança precisa ser vista como uma batalha contínua que requer atenção, inovação e adaptação, sendo fundamental entender o risco para aprimorar as defesas, corrigir vulnerabilidades críticas e melhorar a postura de segurança”, alerta o executivo.
Prevenção em alta, detecção em baixa: um paradoxo da defesa cibernética
Embora tenha havido uma melhoria notável na eficácia da prevenção, que aumentou de 59% em 2023 para 69% em 2024, a eficácia da detecção deixou a desejar. O alert score caiu de 16% para 12%, no mesmo período. Essa redução sugere que o aumento do registro (logs) não se traduziu em melhor visibilidade e detecção mais rápida de ameaças. A disparidade aponta para a necessidade de as organizações priorizarem a otimização em todo o seu pipeline de engenharia de detecção.


Desafios de regras de detecção em sistemas SIEM
A maioria dos problemas que a Picus identificou nas regras de detecção de sistemas SIEM estavam relacionados à coleta de logs (38%) e ao desempenho (33%). A consolidação inadequada da fonte de logs afetou 23% dos casos, enquanto fontes de log indisponíveis (10%) e quebradas (5%) aprofundaram ainda mais os desafios de detecção.
Vulnerabilidades em endpoints macOS
O Picus Blue Report 2024 evidenciou que os endpoints do macOS tinham muito mais probabilidade de serem mal configurados ou operarem corretamente sem ferramentas de Detecção e Resposta de Endpoint (EDR). Como resultado, os endpoints do macOS impediram apenas 23% dos ataques simulados, contra 62% e 65% barrados pelo Windows e pelo Linux. Para a Picus Security esta descoberta sugere que as equipes de segurança não estão alocando recursos adequados para proteger esses sistemas.
Sobre a CLM
CLM é distribuidor latino-americano de valor agregado com sede em São Paulo, Brasil, e coligadas no Chile, Colômbia, EUA e Peru. A empresa se concentra em segurança da informação, proteção de dados, infraestrutura para data centers e Nuvem, tendo uma extensa rede de VARs (Value Added Resellers) na América Latina e uma vasta experiência no mercado. A CLM recebeu recentemente diversos prêmios: o de melhor distribuidor da América Latina pela Nutanix, qualidade e agilidade nos serviços prestados aos canais; o prêmio Lenovo/Intel Best Growth LA Partner pelo crescimento das vendas; o Prêmio Excelência em Distribuição 2022 da Infor Channel pelo compromisso da CLM com a excelência e busca incansável das melhores soluções e serviços aos canais e Destaque no atendimento aos Canais, pelo Anuário de Informática da Revista Informática Hoje. A empresa está constantemente em busca de soluções inovadoras e disruptivas para fornecer cada vez mais valor para seus canais e clientes. www.CLM.tech
Sobre a Picus Security
A Picus Security ajuda a validar, de forma consistente e precisa, a postura de segurança corporativa. Sua plataforma de validação simula ameaças do mundo real para avaliar a eficácia dos controles de segurança, identificar caminhos de ataque de alto risco a ativos críticos e otimizar os recursos de prevenção e detecção de ameaças. Como pioneira em simulação de violações e ataques, a empresa se especializou em fornecer insights acionáveis para seus clientes serem proativos e contra ameaças. A Picus foi nomeada Cool Vendor pelo Gartner e reconhecida pela Frost & Sullivan como líder no mercado de simulação de violação e ataque (BAS).
MakingNews – Assessoria de Imprensa
Telefone: 11 – 99124-8755
Jornalista Responsável: Edilma Rodrigues
imprensa@makingnews.com.br



Epreendedorismo
Projeto destina R$ 200 mil ao empreendedorismo feminino
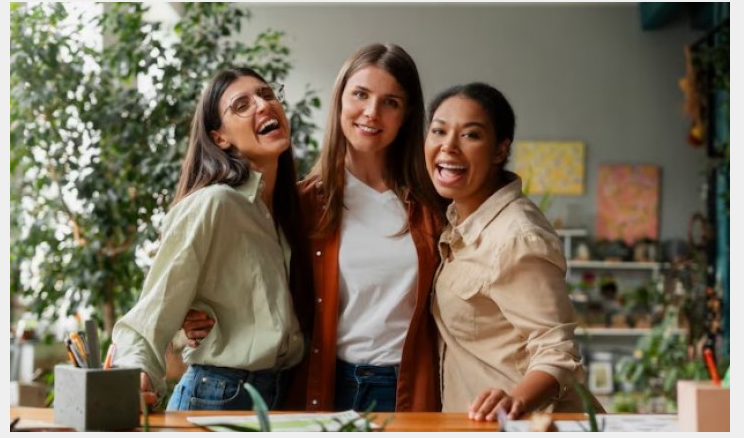
O Ministério do Empreendedorismo, da Microempresa e da Empresa de Pequeno Porte publicou, na última semana, o edital de seleção de propostas do Projeto Nacional Juntas por Elas. A iniciativa busca apoiar o desenvolvimento de projetos voltados ao empreendedorismo feminino, especialmente entre mulheres em situação de vulnerabilidade social, econômica ou territorial.
A seleção vai escolher até cinco iniciativas apresentadas pelas Juntas Comerciais, contemplando uma proposta de cada macrorregião do Brasil. Cada projeto selecionado receberá R$ 200 mil em recursos federais para a execução das ações, que deverão ser realizadas em um período de até 12 meses.
Público prioritário
O projeto tem como foco mulheres em situação de vulnerabilidade, com prioridade para vítimas de violência doméstica ou familiar. O edital também estabelece atenção especial a casos em que essas condições são agravadas por fatores como raça ou cor, deficiência, baixa renda, maternidade solo, responsabilidades de cuidado, ruralidade e localização periférica.
A proposta do programa é ampliar a autonomia econômica dessas mulheres, contribuir para sua permanência no mercado de trabalho e apoiar o crescimento de seus empreendimentos.
Ações previstas
Entre as atividades que poderão ser desenvolvidas pelos projetos estão o diagnóstico da realidade local do empreendedorismo feminino e ações de orientação para a formalização de negócios. Também estão previstas iniciativas de educação empreendedora, articulação para facilitar o acesso a crédito e mercados, estímulo à inovação e desenvolvimento de lideranças.
As propostas poderão ainda estabelecer articulação com políticas públicas estaduais, distritais ou municipais direcionadas às mulheres, entre outras medidas detalhadas no edital.
Seleção
Podem participar do processo as 27 Juntas Comerciais dos estados e do Distrito Federal. Ao final da seleção, serão escolhidas até cinco propostas, sendo uma representante de cada uma das cinco macrorregiões brasileiras.
O edital está disponível no Transfere.gov.br e também no endereço indicado pelo Ministério do Empreendedorismo. As propostas podem ser enviadas até 19 de outubro de 2026.
A divulgação dos resultados parciais está prevista para 27 de outubro, enquanto o resultado definitivo deverá ser publicado em 18 de novembro.
Da redação
Fonte: Governo Federal
imagemdailha.com.br
O Projeto Nacional Juntas por Elas abriu seleção de propostas para fortalecer o empreendedorismo feminino entre mulheres em situação de vulnerabilidade social, econômica ou territorial. (Foto: Freepik)

Brasil dobra recorde de voluntários para Copa do Mundo Feminina
Mais de 161 mil pessoas de 183 países se inscreveram Agência Brasil Mais de 161 mil pessoas de 183 países...

“Elas em campo” é tema do Caminhos da Reportagem desta segunda-feira
Programa vai ao ar às 23h na TV Brasil TV Brasil Em menos de um ano, em junho de 2027,...

Estudo da UnB aponta que 80% dos praticantes de musculação no DF tiveram lesões em um ano
Pesquisa com alunos de academias de Brasília acende alerta para dores e lesões. especialista explica os principais riscos e cuidados...


PF vai investigar incêndio na Universidade Federal de Pernambuco

Outubro Rosa: tratamento termina, mas medo do câncer pode permanecer
Brasil dobra recorde de voluntários para Copa do Mundo Feminina

Deputada federal eleita Ana Elisa denuncia ameaças durante a campanha

Populações de espécies selvagens diminuem 2,5% a cada ano no mundo


Deputada federal eleita Ana Elisa denuncia ameaças durante a campanha
Jovem de 21 anos recebeu textos de cunho racista e misógino Iara Balduino* – repórter da Agência Brasil A deputada...

Mulheres são contenção à extrema direita, mas barreiras ainda afastam parcela de baixa renda
Eleitoras enfrentam barreiras de engajamento e a polarização em meio a discursos que tentam desacreditar sua força As mulheres são...

Exposição fotográfica “Cicatrizes” alerta sobre o câncer de mama
Organizada pela Recomeçar – Associação de Mulheres Mastectomizadas de Brasília, será aberta nesta quarta-feira (7) e permanecerá até o final...
Outubro Rosa: tratamento termina, mas medo do câncer pode permanecer
Alerta é da psicóloga clínica Laís Mutuberria Vieira Ana Cristina Campos – Repórter da Agência Brasil As campanhas do Outubro...

Câmara e Senado promovem Outubro Rosa com debates, mamografias e arrecadação de doações
A Câmara dos Deputados e o Senado Federal realizam, ao longo de outubro, a programação conjunta do Outubro Rosa 2026....

Exame inovador para triagem do câncer de pele, Nevo ganha primeira operação em escala com o Sabin
Criado por healthtech brasileira, tecnologia que usa imagens e IA para detectar manchas suspeitas foi premiada duas vezes pela Escola...
Populações de espécies selvagens diminuem 2,5% a cada ano no mundo
Relatório do WWF avaliou vertebrados ao longo de 52 anos Fabíola Sinimbú – Repórter da Agência Brasil As populações de...

Influenciador pode ir para o exterior para continuar divulgando bets no Brasil?
Advogados criminalistas explicam como a nova proibição das apostas pode alcançar influenciadores que produzem conteúdo fora do país para...

Servir Brasil: Filme reforça importância do serviço público brasileiro antes das Eleições 2026
O documentário retoma campanha que incentiva eleitores a refletirem sobre propostas para o setor O Instituto Servir Brasil retoma a...

10 erros de maquiagem que fazem você envelhecer
Uma base a menos, um pó a mais, um batom com a cor errada e pronto: o que era para...

‘O corpo me trouxe tudo, mas sei também que sou uma mulher inteligente’: Os 40 anos de Juju Salimeni
Em entrevista à Marie Claire, Juju Salimeni fala dos aprendizados que acumulou em seus 40 anos de vida, argumenta sobre...

Ivete Sangalo reflete sobre sexo: ‘Mulheres relaxam para gozar’
Cantora viralizou ao falar da necessidade de concentração na hora H Ivete Sangalo refletiu sobre as diferenças entre o sexo...
-
 Diversas3 dias ago
Kassio diz que não há alerta de interferência nas eleições brasileiras
-
Esporte3 dias ago
“Elas em campo” é tema do Caminhos da Reportagem desta segunda-feira
-
 Politica3 dias ago
PL e PSOL elegem os cinco deputados federais mais votados
-
 Politica3 dias ago
Campanha eleitoral para o segundo turno começa nesta segunda-feira
